遥人 ~緊急アップデート~
「火が出る前に備える。システムも、街の安全も同じだ。」
神戸市須磨区の自宅。
夜、ノートPCを開いた遥人(はると)の手がピタリと止まった。
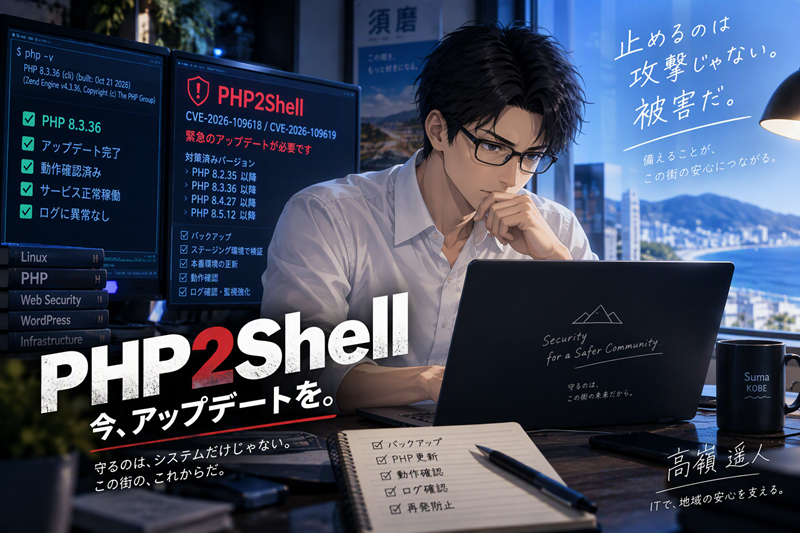
画面に映し出されていたのは、情報処理推進機構(IPA)が公開したばかりの緊急セキュリティ情報だった。
PHPの重大な脆弱性「PHP2Shell(CVE-2026-109618 / CVE-2026-109619)」。
認証されていない第三者による遠隔コード実行(RCE)につながる深刻な問題であり、すでに悪用が確認され米国CISAのKEV(悪用が確認された脆弱性カタログ)にも追加されているという。
遥人は即座にターミナルを立ち上げ、自身が保守を担当しているWebサーバーへ接続した。まずは現在のPHPバージョンを確認する。
SSH: prod-web-server
ただし、遥人はそこで手を止めない。
「CLI(コマンドライン)側だけ新しくなって、実際のWebサーバー側が古いPHPのまま動いているケースもある」
現場の勘と経験が警鐘を鳴らす。PHP-FPMやApache側で実際に稼働しているバージョン、そして稼働中のWordPressサイトの互換性、使用しているプラグインの対応状況、バックアップの状態を一つずつ冷静に洗い出していく。
PHP 8.3.36 以降
PHP 8.4.27 以降
PHP 8.5.12 以降
※PHP 8.1以前はすでにサポート終了(EOL)のため、単なるマイナー更新ではなく、サポート対象の最新環境への確実な移行が求められる。
焦りは禁物だ。本番環境を壊してしまっては元も子もない。
遥人は確立された手順に従い、確実なステップで対応を進めていく。
➔
2. ステージング環境でPHP更新
➔
3. WordPress動作確認
➔
4. 本番PHP 8.5.12へ更新
➔
5. PHP-FPM / Apache再起動
➔
6. Web側バージョン・ログ精査
ブラウザをリロードすると、画面にWebサイトが正常に表示された。
Web経由の `phpinfo()` でも対策済みバージョンへの切り替わりを確認。だが、遥人はまだ気を緩めない。
遥人はすぐさまWebサーバーのアクセスログとエラーログを開いた。
PHP2Shellはすでに世界中で攻撃悪用が確認されている脆弱性だ。だからこそ、「今アップデートした」という事実だけでは不十分だった。「アップデートを完了する前の時間帯に、すでに不正アクセスや侵害の痕跡が残っていないか」まで徹底的に調査する。
不審なPOSTリクエストがないか、見知らぬファイルが設置されていないか、コマンド実行の痕跡はないか――。スクロールする膨大なログの海を、鋭い眼差しで精査していく。
しばらくログを追い続け、異常がないことを完全に確認したあと、遥人はようやく深く息を吐いて椅子の背もたれに体を預けた。
ふと目をやると、窓の外にはいつもの静かな須磨の街並みが広がっている。
地域の消防団活動では、火災が起きてから消すだけでなく、何より「火が出る前に備えること(予防と警戒)」が大切だと教わった。
ITシステムの世界も、結局はまったく同じだった。
高嶺遥人(たかみねはると)|ITエンジニア × 須磨消防団員
普段はシステム開発・Webインフラ保守を手掛けるITエンジニアとして働きながら、休日は須磨消防団員として地域の防災活動に従事。「危険を察知し、状況を正確に把握して未然に防ぐ」というエンジニアとしての姿勢を、そのまま地域の防災・警戒活動にも活かしている。
会社員・エンジニア・学生など、様々な職業の仲間が活躍中!